// 2026. október 7., szerda // Amália


Románia is elkapta a zsarolóvírust
// HIRDETÉS
Ukrajnában dühöng leginkább a számítógépes járvány. Orosz hackereket gyanúsítanak az elindításával.
Több romániai, ukrajnai és oroszországi vállalkozás és intézmény lett egy újabb zsarolóvírus áldozata kedden – írja az Agerpres hírügynökség a Bitdefender közleménye alapján. A kiberbiztonsági cég közölte, hogy jelenleg világszerte masszív zsarolóvírusos támadás van folyamatban.
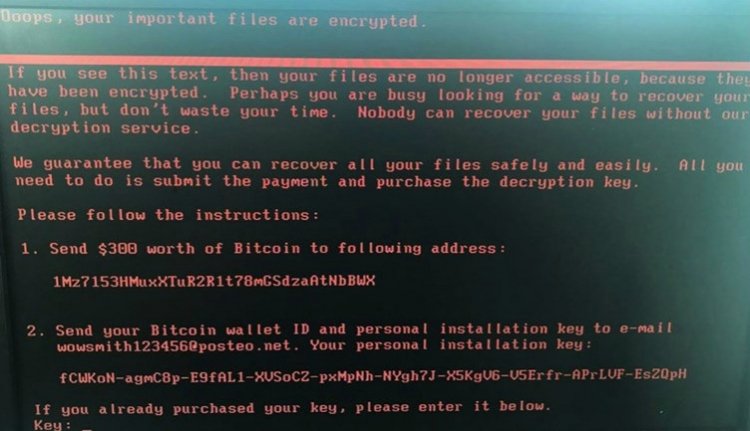
A vállalat szerint a vírus szinte mindenben azonos a GoldenEye kártevő programmal, amely az elmúlt hónapokban tűnt fel az interneten. A zsarolóvírus titkosítja a felhasználók adatait, majd a kártékony program a zár feloldásáért cserébe pénzt követel.
„A GoldenEye világszinten több országban szedett már áldozatokat, többek közt Romániában, Ukrajnában és Oroszországban is. Más zsarolóvírusoktól eltérően, amelyek titkosítják a felhasználók adatait, majd a feloldásért cserébe pénzt követelnek, a GoldenEye új verziója nem engedi a felhasználóknak, hogy használják a számítógépet. Miután a vírus befejezte az adatok titkosítását, a gép kikapcsol, és használhatatlanná válik, amíg a felhasználó ki nem fizeti a 300 dolláros váltságdíjat” — magyarázzák a szakemberek.
Több ukrán bankot és vállalatot, köztük az állami elektromos műveket,
Ukrajna legfontosabb repterét és a kijevi kormány számítógépes rendszerét is kibertámadás érte kedden. Egy ukrán hivatalosság az országra mért legnagyobb kibertámadásának nevezte a mostanit, írja az AFP és a Reuters.
Kedd délután Ukrajnában a nemzeti bankból, az állami áramszolgáltatótól, a légiipari gyártó Antonovtól és két postaszolgáltatótól is érkeztek hírek a támadásról. Jelentések szerint a kormánytagok sem férnek hozzá a számítógépeikhez. A miniszterelnök helyettes Rozenko Pavlo ezt a képet tette ki Twitterére:
Та-дам! Секретаріат КМУ по ходу теж "обвалили". Мережа лежить. pic.twitter.com/B74jMsT0qs
— Rozenko Pavlo (@RozenkoPavlo) June 27, 2017
A keddi hackertámadások átterjedtek Nyugat-Európára, sőt Indiára is
– tudósít az MTI. Egyelőre nem világos, hogy ugyanaz a zsarolóvírus áll-e a világszerte jelentkező támadások mögött.
A svájci számítástechnológiai hatóság (MELANI) szerint a Petya néven ismert zsarolóvírus főként Oroszországban, Ukrajnában, Nagy-Britanniában és Indiában okoz fennakadásokat. A MELANI emailüzenetben közölte, hogy az elektronikus kártevő a Windows operációs rendszerek egyik kommunikációs protokolljának, az SMB-nek (Server Message Block) a sebezhetőségét használja ki.
Hollandiában a dán Moller-Maersk szállítmányozási és olajipari cég tulajdonában álló APM Terminals 17 szállítmányozási konténerterminálja ellen jelentettek masszív hackertámadást, míg Norvégiában egy közelebbről meg nem nevezett nemzetközi vállalat szerverei váltak elérhetetlenné a zsarolóvírus miatt, amely csak váltságdíj fizetése ellenében oldja fel a kiberbünőzők által zárolt rendszereket.
A WPP brit reklámóriás és a francia Saint-Gobain építőanyag gyártó vállalat is hackertámadásokat jelentett.
Német cégeket is érintett a rohamosan terjedő kibertámadási hullám – közölte a német szövetségi informatikai biztonsági hivatal (BSI), arra sürgetve az érintett vállalatokat, hogy jelentsék ezeket az eseteket, és semmiképpen se fizessenek váltságdíjat. A BSI nem tette közzé a szóban forgó vállalatok listáját, viszont a Deutsche Post logisztikai cég korábban bejelentette, hogy rendszereit Ukrajnában támadás érte. Arne Schoenbohm, a BSI elnöke elmondta:
az előzetes információk a Petya nevű zsarolóvírusra utalnak,
amely a Windows operációs rendszerek ugyanazon biztonsági réseit használja ki, mint korábban a WannaCry. Hozzátette: a Microsoft szoftverfejlesztő vállalat által kiadott javítások sok esetben megelőzhették volna a számítógépes rendszerek fertőzését, dacára annak, hogy a Petya ezeket is megtámadta.
Szandzsai Bahl, egy újdelhi székhelyű informatikai biztonsággal foglalkozó vállalat szóvivője szerint a helyi hatóságok – a svájci jelentéssel ellentétben – egyelőre nem kaptak értesüléseket kibertámadásokról. Megkeresett indiai cégek azt állították, hogy rendszereikbe nem történt illetéktelen behatolás.
Kedden masszív hackertámadásról számolt be a legnagyobb orosz olajvállalat, a Rosznyefty.
A Rosznyefty és a tulajdonában lévő Basnyefty olajtársaság honlapja sem volt elérhető. Oroszországban a Mars, a Nivea, a TESA és a Mondelez International cégek is hasonló behatolást jelentettek.
Ransomware virus hits servers across the globe: https://t.co/g236FtF8bb More #ReutersCyber coverage: https://t.co/bWjFPww18E #CyberRisk pic.twitter.com/UPZymL82Hn
— Reuters Top News (@Reuters) June 27, 2017
Ukrajnában számos vállalatot és mintegy 30 pénzintézetet, köztük a magyar OTP ottani leánybankját valamint a Boriszpil nemzetközi repülőtér rendszerét is megtámadta a Petya néven ismert zsarolóvírus. Olekszandr Turcsinov, az államfő alá rendelt, befolyásos ukrán nemzetbiztonsági és védelmi tanács vezetője kijelentette, hogy
a vírus előzetes vizsgálatai alapján Oroszország áll a kibertámadás mögött.
Elmondta, hogy azok az állami intézmények, amelyek megfogadták a kiberbiztonsággal foglalkozó állami koordinációs központ ajánlását, és biztonságos hozzáférési csomópontot telepítettek a rendszerükbe, ellenálltak a vírusfertőzésnek.
Volodimir Hrojszman ukrán miniszterelnök Facebook-oldalán meggyőződését fejezte ki, hogy az eddig példa nélküli méretű hackertámadást rövid időn belül elhárítják Ukrajnában, az elkövetőket pedig felderítik.
A Wannacry előző hónapban összesen 230 ezer számítógépet fertőzött meg 150 országban. Az informatikusok azt ajánlják a felhasználóknak, hogy fontos adataikról készítsenek biztonsági mentést, frissítsék a számítógépek operációs rendszerét, minden programot, ne használjanak elavult szoftvereket, és frissítsék a vírusirtó programjaikat.
// HIRDETÉS